En los últimos días, varios sucesos han llamado la atención de forma extraordinaria a sólo días de que la ultraizquierda en Estados Unidos ganara el control de las dos Cámaras del Congreso. Este hecho resulta tradicional en la historia bipartidista que rige el país desde hace múltiples décadas.
Resulta normal que el Partido en el poder pierda una Cámara legislativa o el control del Congreso. Pero las coincidencias después de la victoria del Partido Demócrata, aliado ahora a sectores de musulmanes radicales, extremistas ideológicos y socialistas como el partido Socialistas Democráticos de América (DSA, por sus siglas en inglés), resaltan como nunca en la historia moderna del país.
“No sólo vienen por mí”
Por estos días, en plataformas de internet, ha cobrado vida para muchos -en particular entre seguidores republicanos- una frase dicha por el presidente Donald J. Trump cuando en el momento de expresarla era un exmandatario enfrentándose a una cacería política y acusaciones judiciales sin precedentes. En ese entorno, el líder conservador manifestó: “No sólo vienen por mí, sino por todos ustedes”; y se refirió a las acciones de persecución, censura y arrestos a conservadores “reacios” por parte de la extrema izquierda (“Progresistas”, socialistas y “wokistas”) y al llamado “Estado Profundo” (una élite de poder oculto que supuestamente gobierna en las sombras de Washington).
El enfrentamiento del presidente Trump y los conservadores para salvar el país de estas corrientes ideológicas, que el islamismo antioccidental ha utilizado para escalar hacia puestos locales, estatales y federales, no sólo ha sido interno, sino externo; con una gran diferencia de intensidad respecto a su primer mandato (2017-2021).
La actual administración no sólo ha dado un vuelco al comercio mundial con la política arancelaria y la plataforma “America First”, sino que ha atacado las fuentes de ingresos de organizaciones ligadas directamente a cúpulas de poder globalista, ha fortalecido el dólar frente a las acciones de desdolarización mundial en el BRICS (Alianza antiestadounidense encabezada por China, Rusia, India e Irán); trabaja además en una trasformación profunda de la OTAN (Organización del Tratado del Atlántico Norte) y ha desmantelado a uno de los grandes enemigos de EEUU y el mayor patrocinador del terrorismo en el planeta: el régimen de los ayatolás en Irán.
El gobierno de Trump ha hecho retroceder al régimen de Teherán varias décadas en sus intenciones de militarización nuclear por su objetivo de eliminar a Israel y destruir el mundo occidental, en especial a Norteamérica.
Política exterior quirúrgica
La pujanza y liderazgo de la administración Trump en su política exterior no sólo frenaron las poderosos redes de narcotráfico en el Hemisferio Occidental, sino los suministros provenientes de China y otros países asiáticos para fabricar las “drogas sintéticas”. Y además, atacó directamente la expansión e influencias de China, Rusia e Irán en la región.
En el sector energético, Trump asestó un golpe demoledor con la firma de un histórico acuerdo de petróleo y otros recursos naturales con Venezuela, el país con las mayores reservas de crudo del planeta. Y también otro de tierras raras con Brasil y Ucrania y acaba de concretar otro militar y de seguridad con Caracas, algo impensable hace apenas un año.
El convenio de seguridad firmado con Dinamarca sobre Groenlandia fue un golpe directo a las intenciones de China y Rusia en la pugna por la estratégica “Ruta de la Seda” o lo que se conoce como la “Guerra Blanca”. Este pacto significó un importante y ansiado paso geopolítico y geoestratégico para Washington.
A escala nacional, la agenda de Trump ha mellado de forma notable la corrupción de la izquierda y sus fuentes para la malversación de fondos federales y estales o el desvío de decenas de miles de millones de dólares en propósitos del “progresismo global” y para cimentar la escalada de una extrema izquierda implacable frente a los preceptos conservadores de EEUU y de la derecha en el resto del mundo.
La lista de resultados y acciones resulta muy extensa durante apenas dos años de gobierno y una gestión presidencial prolífica en la historia política del país por su celeridad, suculentas inversiones y todo lo que ha abarcado su programa “America First” o “Make America Great Again”.
En este entorno, extremadamente complejo y adverso por las repercusiones que ha causado a los intereses globalistas y antiestadounidenses, las caídas de sistemas informáticos de grandes empresas en Estados Unidos como Microsoft, las afectaciones del servicio digital en los principales bancos norteamericanos y la suspensión durante varias horas de todos los vuelos comerciales -y alerta máxima en el espacio aéreo de la nación más poderosa del mundo- han prendido todo tipo de alertas, dudas y especulaciones.
Ciberseguridad, tema recurrente
En aras de rechazar un hackeo masivo contra EEUU, algunos analistas -respecto a la firma fundada por Bill Gates- afirman que la presión por actualizar sistemas (ante fallas menores constantes) hizo que sólo en octubre Microsoft lanzara un récord de 1.400 parches de seguridad -frente a los 170 del año anterior- impulsado por herramientas de IA que detectan vulnerabilidades a gran velocidad.
Esto, según ingenieros, puede "recalentar" o "trastornar" el sistema en general, lo que termina en una importante caída de circuitos y sensores concatenados entre si con los servidores y centros de almacenamiento de datos informáticos o de ingeniería digital.
El secretario de Seguridad Nacional, Markwayne Mullin, calificó los supuestos ataques cibernéticos o un llamado supuesto "apagón nacional de 90 días" como algo infundado.
"Ha habido tanta cobertura sobre un inminente apocalipsis de Inteligencia Artificial que, cuando la gente común ve caer los sistemas, salta de inmediato a la conclusión de que es un ciberataque, aunque no lo sea", afirmó al diario The Wall Street Journal el experto Iain Mulholland, director de seguridad de la información de Salesforce. Mulholland aconsejó "mantener la calma y seguir adelante".
Aunque la IA no provocó estos apagones, según analistas, el FBI, Amazon y Palo Alto Networks sí alertaron del auge de marcos ofensivos autónomos de código abierto como ARTEX y Cairn.
Sucesos consecutivos
Para rematar, sale a la luz la relación sentimental del presidente ejecutivo de Nvidia, Jensen Huang, con una presunta espía china que se afirma dio acceso a Pekín a información confidencial y tecnológica estadounidense de alta sensibilidad, a modo de escándalo de espionaje económico por parte de China en EEUU.
La revelación ocurre en un momento de máximo impulso a las inversiones nacionales de Inteligencia Artificial (IA), cuando Nvidia marcha a la vanguardia de este sector de tecnología y es la 2da compañía de mayor valor bursátil en el mundo detrás de Apple.
La más reciente victoria en el sector tecnológico de EEUU la protagonizó Anthropic el jueves 19 de noviembre, en su reciente y exitosa salida a Wall Street y batiendo los récords implantados por SpaceX el 12 de junio de este año.
Las acciones de Anthropic subieron un 17% en su debut bursátil, impulsadas por una fuerte demanda.
Los títulos de la empresa estadounidense de Inteligencia Artificial cerraron la sesión en 97,17 dólares, por encima del precio de la oferta pública inicial de 83 dólares, tras abrir a 111,50 dólares y valorar brevemente al creador del asistente de IA Claude en unos 2 billones de dólares.
Todo lo anterior ha acontecido a sólo días de las elecciones de medio término en el país y en menos de dos semanas; también antes de un encuentro importantísimo entre Trump, Xi Jinping y Vladimir Putin, que selló un histórico acuerdo de paz y uso de armas nucleares, entre otros temas de relevancia abordados.
¿Casualidad, coincidencia, ataques cibernéticos a EEUU? ¿”Reseteo” del sistema digital estadounidense? ¿Reajuste o transformación general del engranaje computarizado para reforzar la seguridad nacional? Demasiadas dudas sin respuestas, y tal vez la verdad nunca se sepa. Lo que sí es real es la incertidumbre que han generado estos sucesos en cadena y en particular la suspensión de todos los vuelos en el espacio aéreo estadounidense durante horas, supuestamente “por equipos de software antiguos, incluso algunos de hasta 55 años”.
Trump culpó por la insólita falla al gobierno de Joe Biden.
"Lo que ocurrió el viernes fue que equipos extremadamente antiguos sufrieron un 'infarto'", afirmó el mandatario a los medios, guiándose por un informe de expertos de la Junta Federal de la Aviación.
Para explicar el cierre del espacio aéreo y suspensión de despegues más grave en EEUU desde el 11-S, Trump apuntó al estado de los medios tecnológicos y atribuyó que tienen "equipos antiguos, equipos averiados", "algunos de hasta 55 años".
Enemigos e ignorantes... las campañas del pánico
"Se lo hemos comunicado al Congreso —y estoy seguro de que senadores y representantes tomarán medidas al respecto", explicó en línea con lo que dijo el secretario de Transporte, Sean Duffy, quien resaltó la necesidad de una mayor inversión.
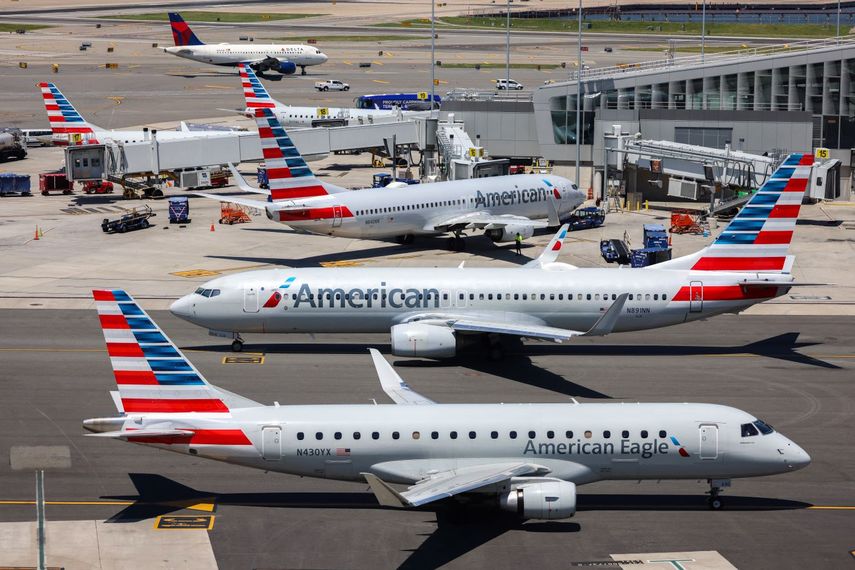
El gobierno del presidente Trump pidió el martes 17 de noviembre al Congreso la aprobación de 50.100 millones de dólares para modernizar la infraestructura aérea del país, días después de la caída del sistema a nivel nacional que causó por más de cuatro horas la suspensión de todos los vuelos en los aeropuertos del país.
La interrupción también afectó a las operaciones de transporte de mercancías y correo de compañías como FedEx y UPS.
Esta fue la tercera suspensión general de despegues EEUU en lo que va de siglo, después de la adoptada tras los atentados del 11 de septiembre de 2001 y de la falla del sistema de avisos a los pilotos registrado en enero de 2023, bajo el gobierno de Joe Biden.
El secretario de Transporte, Sean Duffy, el jefe de la agencia que regula la aviación civil (FAA), Bryan Bedford, y el director de presupuesto de la Casa Blanca, Russ Vought, pidieron los fondos en una carta dirigida a los legisladores estadounidenses en la que detallan las inversiones.
A las declaraciones oficiales se suman las de algunos expertos que apuntan a una "coincidencia" de acontecimientos.
"Esto no es una IA actuando de forma maliciosa. Son fallos normales que por casualidad coincidieron", explicó en una entrevista Justin Cappos, profesor de ciberseguridad en la Universidad de Nueva York (NYU).
En septiembre, un panel científico de la ONU advirtió sobre la conducta de agentes de IA de OpenAI que eludieron límites de contención y "engañaron" a evaluadores durante pruebas para atacar sistemas de Hugging Face.
Hace apenas dos meses, ejecutivos del sector tecnológico advertían sobre una apocalipsis provocado por la IA; y hasta el propio líder de Anthropic, Dario Amodei, alertó de que sistemas de IA fuera de control podrían acabar con internet.
Cappos lanzó una advertencia: "En realidad creo que no estamos lo suficientemente asustados por lo que va a pasar con la IA. Cuando la IA haga cosas maliciosas, probablemente será mucho peor", concluyó.
Tampoco hay que descartar que detrás del desarrollo acelerado de EEUU en Inteligencia Artificial y otros modelos de tecnología, hay muchísimos detractores (conscientes e inconscientes) y enemigos de Norteamérica - sobre todo en Europa y Asia- sembrando el pánico en campañas mediáticas frente al impresionante [despunte estadounidense en materia de control tecnológico y superioridad]. Por lo que la ingenuidad, también tiene un costo y pasa factura si no se toma en cuenta.
La crisis arrancó el jueves 12 de noviembre con una caída de Microsoft 365 que dejó sin correo electrónico a más de 450 millones de usuarios. Al día siguiente, la FAA ordenó la mayor suspensión total de despegues en Estados Unidos desde los atentados del 11 de septiembre de 2001, con más de 12.000 vuelos afectados, presuntamente por un fallo técnico al sustituir cableados de cobre por fibra óptica en una "infraestructura obsoleta".
A esto se sumaron interrupciones en la plataforma laboral Workday, los bancos JP Morgan Chase, Bank of America y Wells Fargo; las comunicaciones con pilotos de United Airlines, Apple y la red interna de la agencia de inteligencia NSA.
Todas las entidades descartaron un 'hackeo' global en paralelo o casi simultáneo. Sin embargo, ya existían amenazas y citas de alerta en plataformas de internet refiriéndose al 17 de noviembre como un día de caos.
Responsabilidad a partes iguales
Trump dirigió la responsabilidad a su predecesor: "la Administración (de Joe) Biden intentó conectar sistemas de cobre a infraestructuras de fibra óptica; y, si uno conoce algo de ingeniería eléctrica, sabe que no se puede conectar cobre a fibra óptica. Así que se desperdició muchísimo dinero", manifestó.
Sin embargo, de acuerdo con expertos, el grave problema persiste desde hace más de 25 años, por lo que la cuota de responsabilidad pertenece a partes iguales a demócratas y republicanos, junto a los directivos del sector aeronáutico y de seguridad nacional por la falta de vehemencia en sus reclamos a los gobiernos y congresistas federales.
El presidente añadió que su Gobierno pretende "retirar todo y reemplazarlo por sistemas nuevos: "Es algo que podemos hacer de forma simultánea y sin apenas complicaciones. Eso ya se hace, pero necesitamos la financiación necesaria para completar el trabajo", adelantó.
Sin embargo, al día siguiente, el martes 17 de noviembre, la red de comunicación interna de la agencia de inteligencia estadounidense encargada de la defensa cibernética, la NSA, estuvo fuera de servicio durante horas.
La cadena CNN citó a seis fuentes conocedoras del caso y afirmó que, hasta el momento, no hay indicios de un ciberataque, en el último fallo técnico que afecta a Estados Unidos en tan solo unos días.
The Wall Street Journal citó a una fuente cercana que explicó que la NSA realizaba una actualización de software y que no había indicios de hackeo.
La red, denominada NSA Net, es utilizada por los empleados de la agencia de inteligencia para intercambiar información clasificada a nivel interno.
En el caso de los bancos, miles de clientes en Estados Unidos reportaron el lunes 16 de noviembre fallas en los servicios de banca digital de importantes entidades financieras, entre ellas JP Morgan Chase, Bank of America y Wells Fargo, que dificultaron el acceso a cuentas y plataformas en línea.
Las dificultades se extendieron a Zelle, la plataforma de transferencias electrónicas utilizada por millones de clientes bancarios en EEUU, que recibió centenares de reportes relacionados con problemas en sus servicios.
Entrevista a experto
Sobre las dudas que han surgido, DIARIO LAS AMÉRICAS entrevistó a un analista y experto en inteligencia, José J. Sanmartín, Senior Fellow del “Miami Strategic Intelligence Institute” (Instituto de Inteligencia Estratégica de Miami).
¿Le parece a usted una coincidencia los últimos acontecimientos ocurridos en EEUU, el más reciente en el servicio de comunicaciones internas de la Agencia de Seguridad Nacional (NSA)? ¿Qué está sucediendo?
En este ámbito, no existen las casualidades. Todo responde a [una intencionalidad] y sigue una cadencia predeterminada. Los bloqueos en los servidores, las paradas en el servicio, y tantos otros problemas vividos en esta etapa, siguen un propósito de erosión de la confianza por parte del pueblo en sus instituciones, empresas y corporaciones. Si pautamos el perfil de las compañías afectadas puede constatarse que los daños han sido calculados para perjudicar a sectores concretos. No se trata de ataques indiscriminados contra todo y contra todos. La definición de esos “targets” (objetivo) ha sido meticulosamente hecha en fechas prenavideñas y ante una imponente campaña de Black Friday. Alguien está emitiendo un aviso…
¿Podría considerarse que son ataques cibernéticos a empresas, agencias y bancos importantes de EEUU, en especial al sistema aeronáutico del país?
Todo indica que así es. La confluencia de factores hace inviable cualquier otra opción.
Los objetivos han sido "marcados" con antelación debida, y la precisión casi quirúrgica en la implementación de esas operaciones apunta a una dirección experta en la materia. Además, y este es un dato clave, alguien desde dentro está colaborando con el enemigo. No se pueden quebrantar las normas de seguridad, protección y salvaguarda de corporaciones y organizaciones tan relevantes sin disponer de cobertura, no sólo información, desde dentro. Hay al menos un traidor; en realidad considero que son dos traidores al menos, que no colaboran entre ellos y con diferentes rangos de autoestima, jerarquía, etc. Se les puede descubrir.
¿Considera que EEUU tiene la capacidad en estos momentos de detectar y responder a los supuestos ataques de esta magnitud, en caso de que sean reales?
El enemigo está esperando -y provocando- esa respuesta. Por tanto, se impone en primer lugar la verificación de todos los canales que alimentan esa cadena de mando. No descarto que el verdadero objetivo del enemigo sea la producción de una respuesta por parte de Estados Unidos, al objeto de debilitar más la posición norteamericana. Con la máxima discreción y prudencia se deben establecer controles en todos los niveles para evaluar el impacto de una respuesta proporcionada.
Si existe la posibilidad de que sean hackeos ¿cree usted que el motivo corresponda al enérgico avance y respaldo del gobierno del presidente Trump al desarrollo de la Inteligencia Artificial y lo que vemos ahora sean métodos de intimidación y amenazas de enemigos dentro y fuera del país para detener este auge de grandes inversiones?
Hay varios motivos; se trata de un conjunto de causas para erosionar la posición de Estados Unidos en su propia casa. Lo siguiente será un ataque que cuestione la legitimidad de Estados Unidos como aliado fiable dentro de la OTAN (Organización del Tratado del Atlántico Norte). Claramente, la fuerza hostil envía mensajes cifrados; cada ataque es parte de un lenguaje de poder. Lo único que no puede hacer Estados Unidos es aceptar ese chantaje, pues de eso se trata.
Los ataques disminuirán en la medida que Washington se rinda a los intereses antioccidentales en su política exterior. El objetivo real es debilitar profundamente el vínculo entre EEUU y el resto de socios de la OTAN. El ataque es contra Estados Unidos para intentar dejarle aislado y separado de la OTAN, y otras alianzas análogas.
La primera medida que debe adoptar Washington es reafirmar los valores occidentales, la defensa de la democracia y hacer un llamamiento a la unidad de los aliados occidentales y de los compatriotas estadounidenses. Al mismo tiempo, con el máximo secreto, debe avanzar en una investigación amplísima para descubrir TODO de la campaña que está desarbolando puntos estratégicos del país. Un contraataque demasiado rápido e impulsivo haría desaparecer pruebas.
En caso de que fueran agresiones de esta índole, ¿pudieran provenir de Irán, China o Rusia? ¿Tiene Irán la capacidad de atacar a EEUU de esta forma?
Irán carece de plena capacidad tecnológica para implementar un conjunto de operaciones de este calibre. Podría hacerlo de contar con el soporte tecnológico de uno de los otros países citados en su pregunta, o de una tercera nación antioccidental. No existe ninguna organización mafiosa en el mundo que pueda ejecutar esas acciones. Cosa distinta es que el Gobierno verdaderamente responsable de esos ataques impulse y apoye (por vía indirecta y oculta) a un país hostil a Occidente o a una organización criminal. En el caso que éstos fuesen descubiertos, el Gobierno culpable siempre podrá cortar todo vínculo y dejando a solas a sus adláteres [que no saben que lo son... todavía].
Amenazas como medio de terror
Las amenazas por estos días han ido más allá del ámbito cibernético.
El presidente Trump dijo en Manila, Tailandia, que su gobierno se toma "muy en serio" las informaciones de inteligencia de un posible ataque iraní en Washington con una "bomba sucia" o una potente arma química.
"Si lo hacen, pagarán un precio que no ha pagado ningún país antes", indicó Trump durante la foto de familia de los líderes del Quad (Australia, Estados Unidos, India y Japón) en Manila
"Nos lo tomamos muy en serio, porque (los líderes iraníes) están locos", indicó Trump.
El líder republicano manifestó que espera que las informaciones reveladas por CNN sobre estos planes de ataque con una bomba con baja carga de material nuclear para elevar los efectos de una explosión no se concreten, porque su pondría una escalada sin precedentes en la guerra contra el régimen terrorista de Teherán.
Las amenazas demuestran en qué estado de asfixia y acorralamiento se encuentra el brazo armado de los ayatolás (Guardia Revolucionaria Islámica), tras las devastadoras acciones militares y las duras sanciones económicas al régimen islámico y a quienes negociaban con él, junto al bloqueo naval.
En respuesta a ataques de Irán a bases militares en Baréin, aviones de combate estadounidense bombardearon una base de misiles de la Guardia Revolucionaria Islámica en la isla de Qeshm, Estrecho de Ormuz, informó un responsable militar en Washington. La probabilidad de que los bombardeos de EEUU continúen es bien alta, dado que los extremistas islámicos se hallan aislados, devastados y sin el apoyo directo de China y Rusia, sólo con el de grupos terroristas como Hezbolá, Hamás y los Hutíes.
Horas antes, Irán reivindicó un nuevo ataque contra una base estadounidense en Baréin, el tercero en cinco días, lo que demuestra que los extremistas iraníes reniegan de algún posible acuerdo, mientras Washington resaltaba que ya EEUU no necesita ningún pacto con los radicales islámicos y que los días de un pacto ya pasaron.
[email protected]
FUENTE: Fuentes consultadas AFP, EFE, Reuters, Blommberg News, The Wall Street Journal, The New York Times, New York Post, etc.